Update2026.10.03 (토)

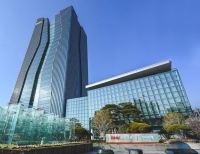
 BNK부산은행 본점 전경.BNK부산은행이 외부의 웹서버 공격 시도 이후 후속 점검 과정에서 외주 개발직원 11명의 개인정보가 일부 웹페이지를 통해 노출된 정황을 확인했다. 은행 측은 해당 페이지를 차단하고 추가 이상 징후와 피해 여부를 확인하고 있다.
BNK부산은행(은행장 김성주)은 지난 1일 오후 9시 인공지능(AI) 에이전트를 활용한 외부의 웹서버 공격 시도가 있었으나 주요 공격은 차단했다고 밝혔다.
이후 후속 점검 과정에서 세션 검증이 충분하지 않았던 일부 웹페이지를 통해 외주 개발직원 11명의 개인정보가 노출된 정황이 확인됐다. 은행 측은 해당 페이지를 즉시 차단해 현재 외부 접속을 제한한 상태다.
현재까지 확인된 대상은 외주 개발직원 11명이며, 노출된 것으로 파악된 정보는 성명과 전화번호 등이다.
부산은행은 추가적인 이상 징후가 있는지를 확인하기 위해 관련 시스템에 대한 모니터링을 지속하고 있다.
재발 방지를 위해 AI 기반 공격에 대한 모니터링을 강화하고, 외부에 공개된 웹페이지 전반을 대상으로 공격표면관리(ASM·Attack Surface Management) 방식의 추가 점검을 실시할 예정이다.
부산은행 관계자는 “현재까지 확인된 대상은 외주 개발직원 11명”이라며 “해당 웹페이지는 차단을 완료했으며 추가 이상 징후가 있는지 지속적으로 점검하고 있다”고 밝혔다.


 전상훈 기자